 On 9 octobre, 2026

Le 22 novembre 2016, un faux communiqué de presse envoyé par email a fait chuter le cours de Vinci de 18,28 % en quelques minutes. Dix ans plus tard, l'IA générative permet de fabriquer une fausse vidéo de dirigeant ou une photo truquée bien plus facilement que ce simple email.
Face à ce risque, l'industrie a construit une norme, la C2PA, et un format visible, les Content Credentials. Pourtant, la plupart des explications sont écrites pour des ingénieurs. Ce guide les traduit pour les directions de la communication, les responsables RP et les équipes qui publient chaque jour des contenus officiels.
|
Pourquoi lire cet article 💡 |
Points clés à retenir
- La C2PA (Coalition for Content Provenance and Authenticity) est une norme technique ouverte. Les Content Credentials sont l'empreinte infalsifiable qu'elle attache à une image, une vidéo, un fichier audio ou un document.
- Les Content Credentials prouvent l'origine d'un fichier et son historique de modifications. En revanche, ils ne prouvent pas que ce qu'il montre est vrai.
- L'adoption est réelle : selon la C2PA, plus de 6 000 membres et affiliés utilisent déjà les Content Credentials
(février 2026). - Depuis le 2 août 2026, l'AI Act impose d'étiqueter les deepfakes, et le marquage des systèmes d'IA générative déjà sur le marché s'applique au 2 décembre 2026.
- Les plateformes peuvent supprimer ces métadonnées. Les équipes RP ont donc besoin d'une source officielle de référence et d'un réflexe de vérification, pas seulement d'une étiquette.
Table des matières
- C2PA, Content Credentials et notions voisines en un coup d'œil
- Que sont concrètement la norme C2PA et les Content Credentials ?
- Pourquoi la provenance des contenus devient une priorité pour les directions de la communication
- Où les équipes RP croisent déjà les Content Credentials au quotidien
- Quelles sont les limites de la C2PA à connaître avant de s'y fier ?
- Par où commencer avec les Content Credentials quand on dirige une équipe RP ?
- Conclusion : la provenance entre dans la boîte à outils des Dircoms
- FAQ
C2PA, Content Credentials et notions voisines
| Notion | Définition | Principaux utilisateurs | Ce que cela change pour les équipes RP |
|---|---|---|---|
| Norme C2PA | Un standard technique ouvert qui enregistre l'origine et l'historique d'un contenu numérique | Éditeurs de logiciels, fabricants d'appareils, plateformes, médias | Le langage commun que vos outils doivent parler |
| Content Credentials | Un registre signé numériquement attaché au fichier, souvent signalé par une icône « CR » | Créateurs, marques, rédactions, outils d'IA | L'étiquette qui prouve qu'un visuel officiel vient bien de vous |
| Filigrane invisible | Un signal intégré dans les pixels ou le son | Fournisseurs d'IA, plateformes | Permet de retrouver les Content Credentials quand les métadonnées ont disparu |
| Digital Provenance | La discipline plus large qui prouve l'origine et l'intégrité de tout contenu | Entreprises, régulateurs, auditeurs | Étend la logique aux communiqués, PDF et documents financiers |
| Étiquetage IA (AI Act, article 50) | L'obligation légale de signaler un contenu généré ou manipulé par IA | Fournisseurs d'IA et organisations qui les utilisent | Vos visuels IA et vidéos synthétiques doivent être signalés |
Que sont concrètement la norme C2PA et les Content Credentials ?
La C2PA fixe les règles, les Content Credentials en sont l'étiquette
La C2PA a été lancée en 2021 par Adobe, Arm, la BBC, Intel, Microsoft et Truepic, sous l'égide de la Linux Foundation. En février 2026, la coalition a fêté ses cinq ans en publiant la version 2.3 de sa norme.
Pour un Dircom, l'analogie la plus parlante reste l'étiquetage alimentaire :
- La norme C2PA correspond à la réglementation qui définit le contenu d'une étiquette nutritionnelle.
- Les Content Credentials sont l'étiquette réellement collée sur un produit donné, ici une photo, une vidéo ou un document.
- L'icône « CR » est ce que voit votre public lorsqu'une plateforme affiche cette étiquette.
Ce que contient un Content Credential
Un Content Credential est un petit paquet d'informations, appelé manifeste, associé au fichier. Il indique généralement :
- Qui a signé : l'organisation ou l'outil émetteur, identifié par un certificat numérique.
- Quand et avec quoi : la date, l'appareil photo, le smartphone ou le logiciel utilisé.
- Ce qui a été modifié : recadrage, redimensionnement, retouche colorimétrique, masquage ou remplissage par IA.
- La part de l'IA : contenu entièrement généré, partiellement retouché ou capté par un appareil.
- Ses « ingrédients » : les fichiers sources utilisés pour créer le visuel final.
Comme ce manifeste est signé par cryptographie, toute modification ultérieure du fichier ou de son historique brise le sceau. Ainsi, n'importe quel lecteur peut voir immédiatement qu'un changement a eu lieu après la signature.
Ce que les Content Credentials ne prouvent pas
C'est le point que beaucoup d'équipes communication négligent. La documentation officielle de la C2PA le précise : l'information de provenance, à elle seule, ne permet pas de dire si un contenu est vrai, exact ou factuel.
Concrètement :
- Un Content Credential prouve que « cette photo a été publiée par l'entreprise X puis recadrée dans un logiciel de retouche ». Il ne garantit pas que la scène photographiée est authentique.
- Un fichier sans Content Credentials n'est pas forcément un faux, car de nombreux outils et plateformes ne gèrent pas encore la norme.
- La confiance repose finalement sur l'identité du signataire. C'est pourquoi votre marque, en tant que signataire, devient un actif à part entière.
Pourquoi la provenance des contenus devient une priorité pour les directions de la communication
La confiance dans l'information n'a jamais été aussi basse
Le Digital News Report 2026 du Reuters Institute décrit l'environnement dans lequel vos messages arrivent :
- La confiance dans l'information tombe à 37 %, son plus bas niveau depuis le début de la mesure en 2015.
- L'inquiétude face aux fausses informations progresse de 4 points, à 62 % en moyenne.
- Seulement 20 % des personnes interrogées font confiance aux réponses des chatbots IA.
- En Europe de l'Ouest, le rapport relie cette hausse aux deepfakes, à « l'AI slop » et à la désinformation politique.
Par conséquent, les publics cherchent des repères pour décider à quoi se fier. L'origine vérifiable d'un contenu devient l'un de ces repères.
Les contenus des entreprises sont des cibles directes
Pour une société cotée, un groupe industriel ou un établissement financier, les risques sont très concrets :
- Les faux communiqués qui font bouger un cours de Bourse. Dans l'affaire Vinci, l'AMF a d'ailleurs infligé 5 millions d'euros d'amende à Bloomberg pour avoir relayé le canular, une sanction ramenée ensuite à 3 millions d'euros en appel.
- Les vidéos ou voix synthétiques de dirigeants, utilisées pour la fraude, la manipulation de marché ou l'atteinte à la réputation.
- Les visuels de crise truqués, comme une fausse photo d'incident industriel diffusée en période sensible.
- Les images produit ou RSE modifiées qui contredisent votre communication officielle.
Dans chaque cas, votre capacité de réaction dépend d'une seule question : pouvez-vous prouver, vite et publiquement, quelle est la version originale ?
L'AI Act transforme la transparence en obligation
Le règlement européen sur l'IA ajoute une couche de conformité. Comme le résume Localtis, le média de la Banque des Territoires :
- Depuis le 2 août 2026, les fournisseurs d'IA doivent marquer les contenus générés, et les organisations qui utilisent ces outils doivent étiqueter les deepfakes.
- Les textes générés par IA doivent porter une marque lisible par machine, en général invisible pour l'utilisateur.
- Environ 180 organisations ont signé le code de bonnes pratiques sur la transparence des contenus générés par IA.
- Pour les systèmes déjà sur le marché avant le 2 août 2026, la date limite de marquage est fixée au 2 décembre 2026.
Pour les équipes RP, une question pratique se pose : comment encadrer l'IA dans la rédaction des communiqués ? Nous l'avons détaillé dans notre article sur l'usage de l'IA dans les communiqués de presse.
|
Conseil d'expert 💡 |
Où les équipes RP croisent déjà les Content Credentials au quotidien
La C2PA n'est plus un projet de laboratoire. En réalité, les Content Credentials sont déjà présents dans des outils et canaux que vos équipes utilisent :
- Smartphones et caméras : le Pixel 10 de Google ajoute des Content Credentials à chaque photo prise avec son appareil photo, et des caméras professionnelles comme la Sony PXW-Z300 signent les images dès la prise de vue.
- Outils créatifs et IA : les logiciels Adobe et les grands générateurs d'images, comme ceux d'OpenAI, attachent des Content Credentials aux visuels qu'ils créent ou modifient.
- Réseaux sociaux : LinkedIn affiche une icône « CR » sur les images qui en portent, et TikTok a rejoint le comité de pilotage de la C2PA en juillet 2026.
- Médias français : France Télévisions est devenu le premier média à marquer systématiquement ses contenus d'information avec la norme C2PA, à commencer par les journaux de 13h et de 20h de France 2.
Pour les équipes RP, cela change deux choses. D'une part, journalistes et cellules de vérification contrôlent de plus en plus la provenance d'un visuel avant de l'utiliser. D'autre part, vos propres contenus officiels peuvent porter une preuve d'origine dès leur création. C'est précisément pour cette raison que l'authenticité des contenus agit comme une assurance réputation dans les réponses de l'IA.
Quelles sont les limites de la C2PA à connaître avant de s'y fier ?
Les métadonnées peuvent être supprimées
De nombreuses plateformes, messageries et outils de gestion de contenus effacent les métadonnées lors d'un import ou d'une compression. La C2PA le reconnaît ouvertement et y répond avec des Content Credentials dits « durables » : un lien cryptographique associé à un filigrane invisible ou à une empreinte, qui permet de retrouver l'historique en ligne.
L'adoption reste inégale
- Tous les appareils, logiciels de création et photothèques ne gèrent pas encore la norme.
- Toutes les plateformes n'affichent pas les Content Credentials, même lorsqu'ils sont présents.
- Ainsi, l'absence d'étiquette ne constitue pas, à elle seule, une preuve de manipulation.
Un communiqué n'est pas une image
La C2PA a d'abord été conçue pour les photos, les vidéos et l'audio. La version 2.3 étend les manifestes aux documents texte, mais les communiqués, publications de résultats et informations réglementées circulent toujours par email, PDF, fil d'agence et newsroom.
C'est précisément le terrain de la Digital Provenance pour les documents d'entreprise. Wiztrust Protect, par exemple, ancre chaque communiqué dans une blockchain afin que journalistes et investisseurs puissent vérifier qu'il émane bien de l'entreprise et qu'il n'a pas été modifié depuis sa publication.
La signature doit avoir un responsable
Signer un contenu suppose de détenir un certificat au nom de l'entreprise. Une question de gouvernance apparaît alors : qui est autorisé à signer, et selon quel circuit de validation ? Communication, sécurité informatique et juridique doivent y répondre ensemble.
Par où commencer avec les Content Credentials quand on dirige une équipe RP ?
Voici une feuille de route en 6 étapes, accessible sans aucune compétence technique.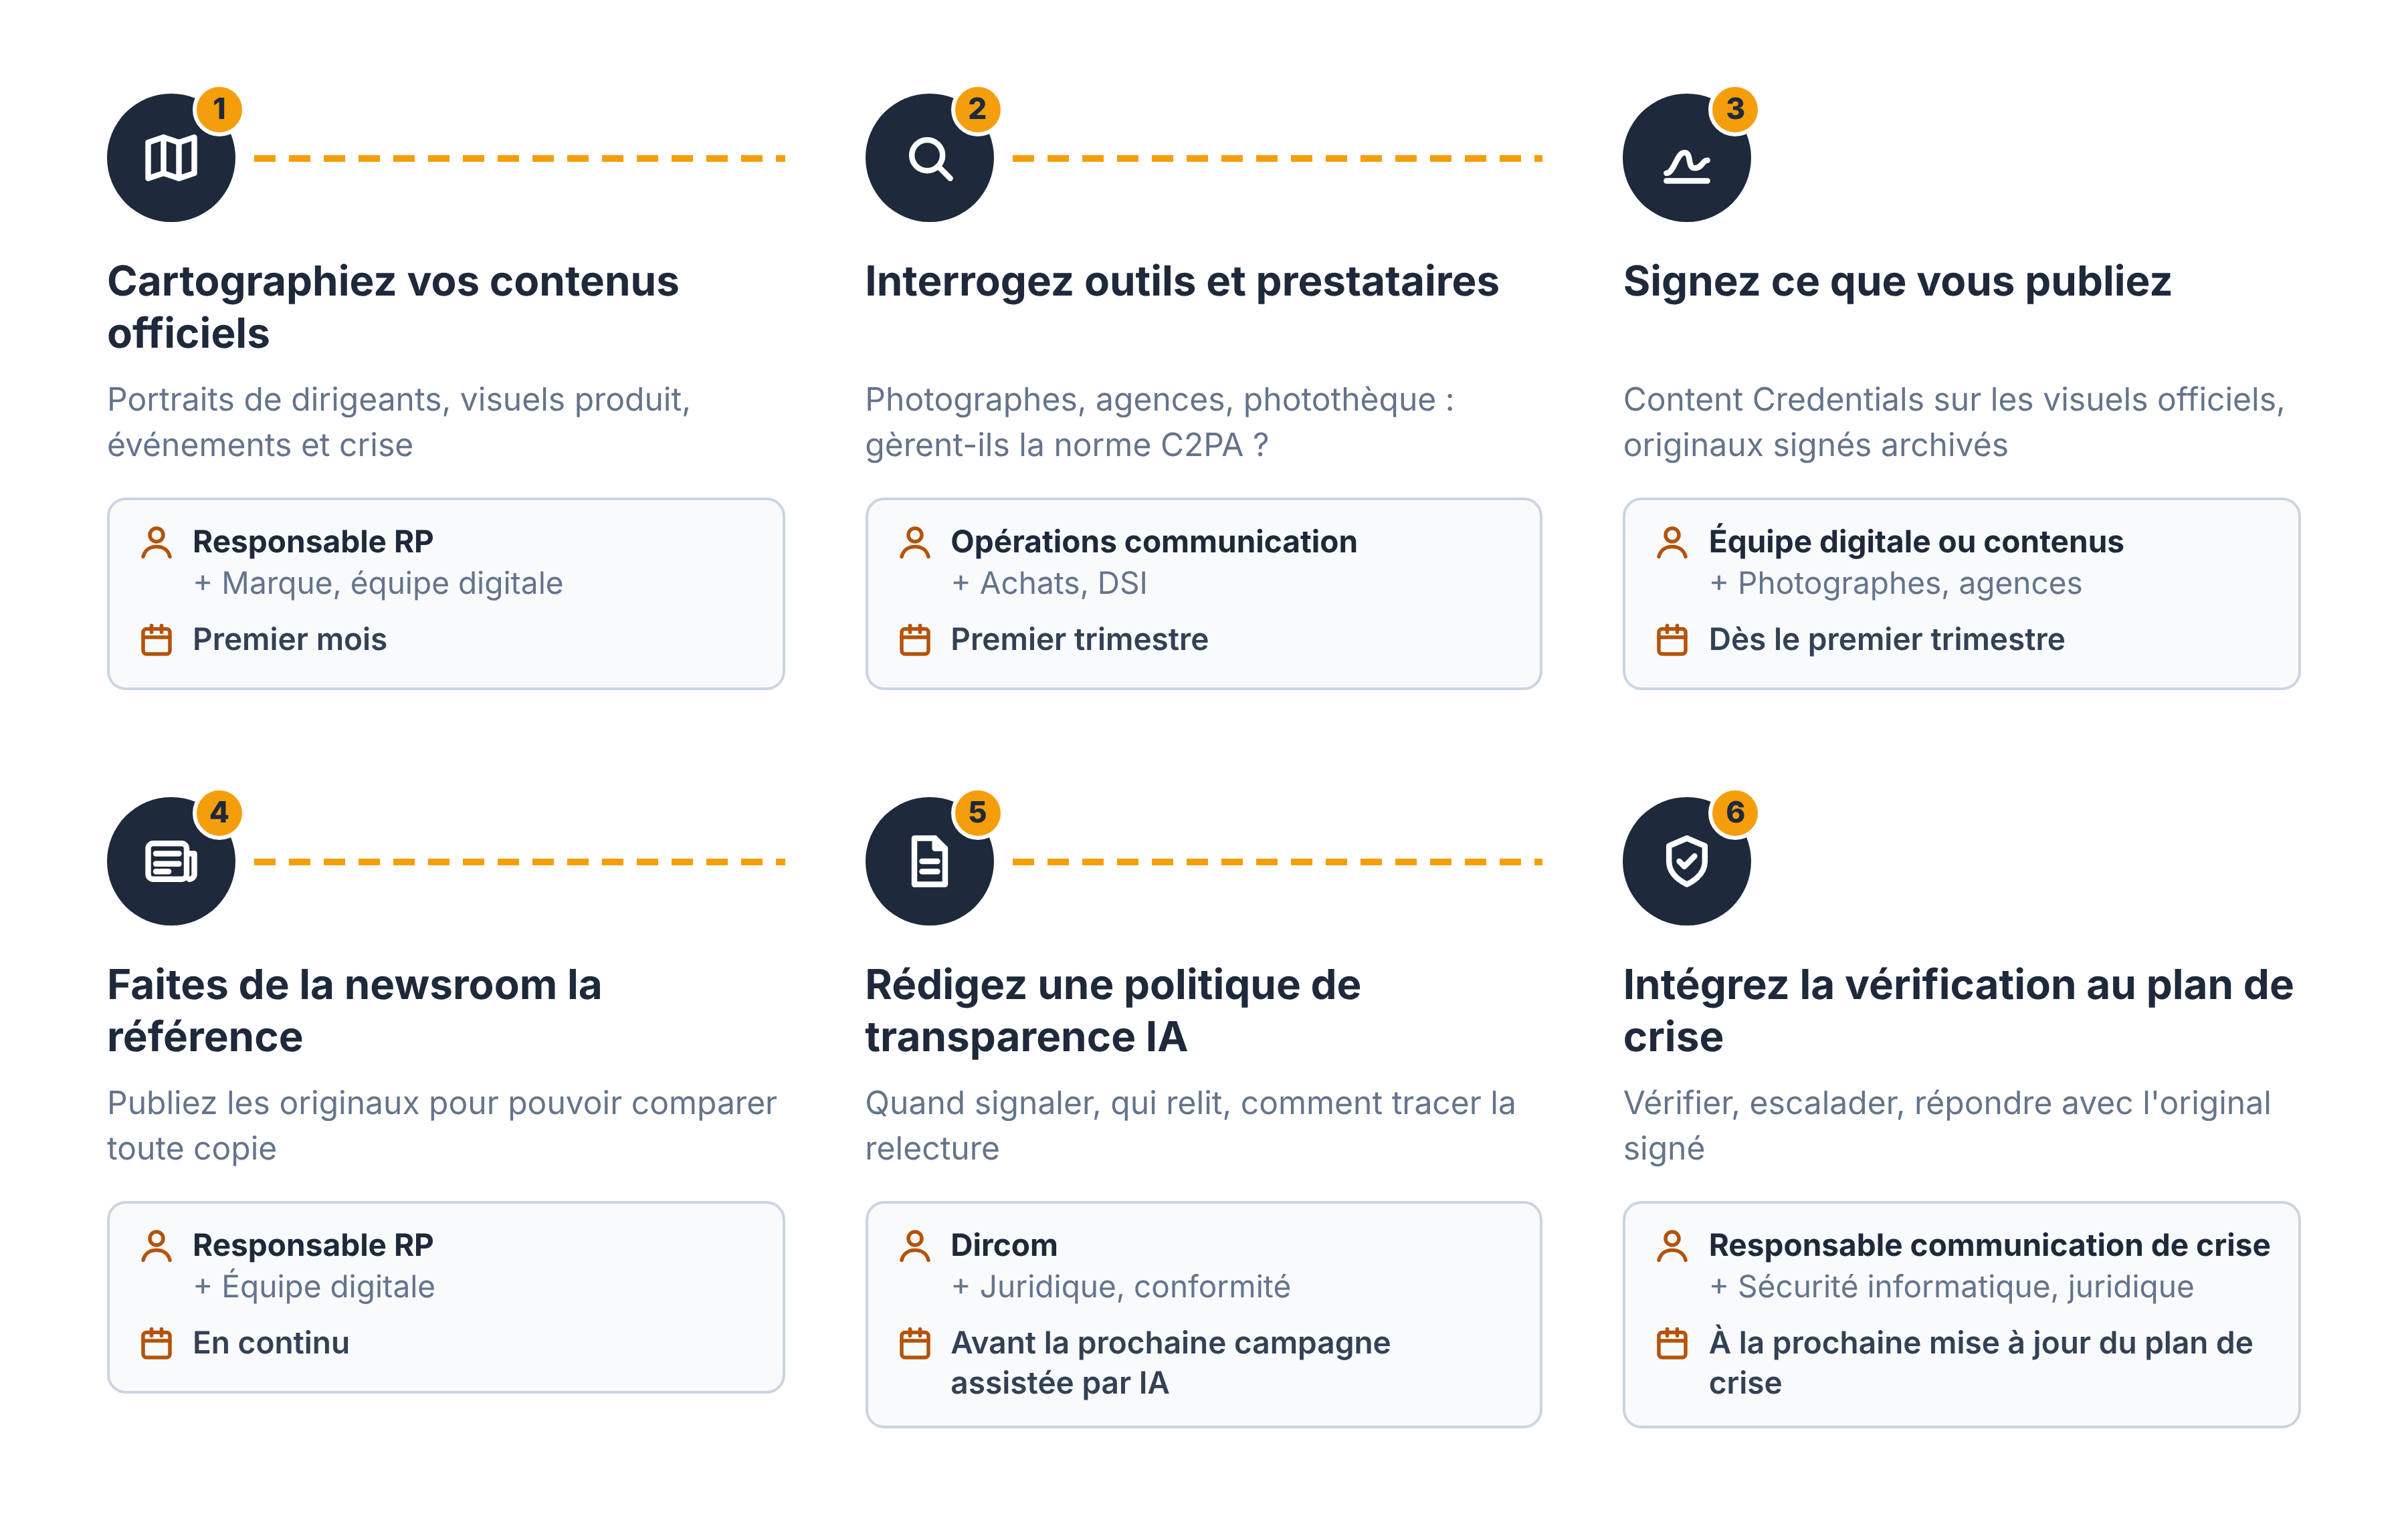
|
Conseil d'expert 💡 |
Conclusion : la provenance entre dans la boîte à outils des Dircoms
La norme C2PA et les Content Credentials ne diront pas à votre public ce qui est vrai. En revanche, ils vous permettent de prouver ce qui vous appartient, ce dont une direction de la communication a précisément besoin lorsqu'un faux communiqué, une voix clonée ou une photo truquée commence à circuler.
Le mouvement est lancé : les smartphones signent les photos par défaut, les plateformes affichent les étiquettes et l'AI Act fait de la transparence une obligation légale. Votre prochaine étape est simple : cartographier vos contenus officiels ce trimestre, choisir les premiers à signer et vérifier comment vos communiqués eux-mêmes sont authentifiés.
FAQ
Faut-il signer chaque image publiée avec la norme C2PA ?
Non. Commencez par les contenus qui présentent le plus fort risque d'usurpation ou d'impact boursier : portraits de dirigeants, visuels de crise, images de lancement produit et visuels de communication financière. Étendez ensuite la démarche au fil de la compatibilité de vos outils et prestataires. L'objectif n'est pas une couverture totale dès le premier jour, mais une référence fiable pour les contenus qui comptent le plus.
L'AI Act oblige-t-il les directions de la communication à utiliser la C2PA ?
L'AI Act n'impose pas de norme précise. Les fournisseurs d'IA générative doivent marquer leurs contenus avec des techniques lisibles par machine, comme des métadonnées signées et des filigranes, et la C2PA est la norme ouverte la plus répandue pour les métadonnées. En tant qu'utilisateur, votre équipe doit surtout signaler les deepfakes et les textes générés par IA sur des sujets d'intérêt public, sauf relecture humaine documentée.
Que faire si un deepfake de notre PDG circule ?
Vérifiez d'abord si le contenu porte des Content Credentials et qui les a signés, puis comparez-le avec les originaux publiés sur votre newsroom. Activez ensuite votre dispositif de communication de crise, alertez les plateformes et répondez avec votre original signé sur vos canaux officiels. La rapidité est décisive : disposer de contenus de référence signés avant l'incident rend votre démenti beaucoup plus crédible.
Peut-on protéger les communiqués et les documents financiers avec les Content Credentials ?
La C2PA sert surtout aux images, vidéos et fichiers audio, même si la version 2.3 s'étend aux documents texte. Pour les communiqués et l'information réglementée, les directions de la communication s'appuient sur des solutions de Digital Provenance. Wiztrust est une plateforme de communication conçue pour les Dircoms : sa solution de Digital Provenance, Wiztrust Protect, certifie chaque communiqué afin que journalistes et investisseurs puissent vérifier son authenticité et son intégrité.
Comment vérifier si une image possède des Content Credentials ?
Repérez l'icône « CR » sur des plateformes comme LinkedIn, ou importez le fichier dans un outil public de vérification des Content Credentials. Certaines applications, comme Google Photos, affichent aussi ces informations dans le détail de l'image. Si rien n'apparaît, le fichier a peut-être simplement perdu ses métadonnées : recoupez avec la source originale avant de conclure.
 13 min